
업무·문서
DocuSign payment confirmation | DocuSign 결제 확인 사칭 메일 분석
결제를 확인하려면 새 문서를 검토하고 서명하라는 메일입니다. 본문만으로는 거래나 서명 상대방을 파악하기 어렵고, 문서 버튼은 다른 도메인을 가리킵니다.
공개 EML 사례 분석 · 2025년 수집본
새 문서에 서명하라는 메일은 업무 중에 익숙하게 받을 법한 안내입니다. 이 메일은 결제 확인을 이유로 문서를 열라고 요구합니다. 공개 수집본의 날짜는 2025-12-11입니다. 짧은 본문에는 브랜드 이름과 문서 버튼이 눈에 띄지만, 정작 어떤 거래인지 설명은 많지 않습니다.
메일 본문 발췌
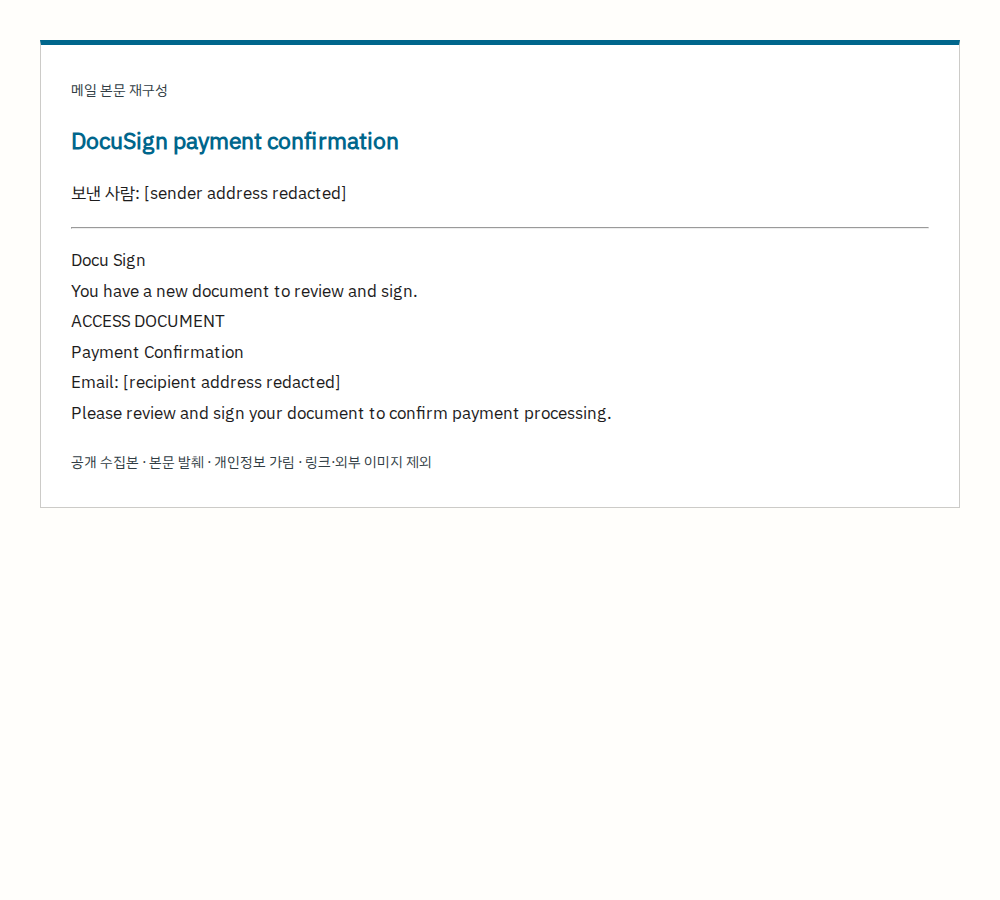
공개 EML의 본문 일부를 옮긴 재구성 화면입니다. 개인정보를 가리고 작동하는 링크와 외부 이미지를 제외했습니다. 원본 받은편지함의 스크린샷은 아니며, 메일의 영어 문구는 그대로 남겼습니다.
서명을 요구하는 버튼부터 살펴봤습니다
보낸 사람란의 도메인은 gori1lapapers[.]com입니다. ACCESS DOCUMENT 버튼은 unicorndisplay[.]com을 가리킵니다. 메일에서 내세운 전자서명 서비스와 다른 주소입니다.
본문에는 결제를 확인하려면 검토하고 서명하라는 문장과 수신자 주소가 있지만, 거래 상대방이나 결제 내용을 충분히 설명하지 않습니다. 이 관찰은 메일 본문에 한정합니다. 열어보지 않은 연결 문서에도 정보가 없다고 말할 수는 없습니다.
서명 요청의 진위는 아직 확인되지 않았습니다
공개 코퍼스에서는 이 메일을 피싱 자료로 분류했습니다. 우리도 발신 주소, 버튼의 호스트, 부족한 거래 설명을 근거로 피싱 의심으로 판단했습니다. 수신자가 실제로 기다리던 서명 요청이 있었는지는 알 수 없습니다.
헤더에는 spf=pass, dkim=pass, dmarc=pass가 기록돼 있습니다. 저장된 결과를 재검증하지 않았으며, 이 기록만으로 서명 상대방이나 문서를 신뢰하지 않았습니다. 문서 사이트를 열지 않아 이후 로그인 화면이나 정보 수집 동작은 확인하지 못했습니다.
서명 상대방에게 기존 연락처로 확인하기
전자서명을 기다리고 있었다면 기존에 연락하던 상대방에게 문서명과 발송 여부를 확인하세요. 메일 본문에 새로 적힌 연락처 대신 이미 알고 있는 경로를 쓰는 편이 좋습니다. 의심스러운 문서나 메일의 확인·신고 방법은 Docusign 안전 센터에서 안내합니다.
출처와 분석 범위
Jose Nazario 피싱 코퍼스의 2025년 메일 묶음에서 EML로 추출한 자료입니다. 독자가 이 사이트에 직접 제보한 메일은 아닙니다. 날짜는 메일의 Date 헤더 값이며 사건 발생일을 독립적으로 확인한 것은 아닙니다.
저장된 헤더·본문·링크 주소를 살펴봤고 연결 사이트는 방문하지 않았습니다. 이 수집본에는 문서 첨부가 없습니다. 개인정보를 가린 본문 발췌 화면에 자체 한영 해설을 붙였습니다. 원자료는 CC BY 4.0으로 제공됩니다.